Il GRU nell’evoluzione della guerra in Ucraina
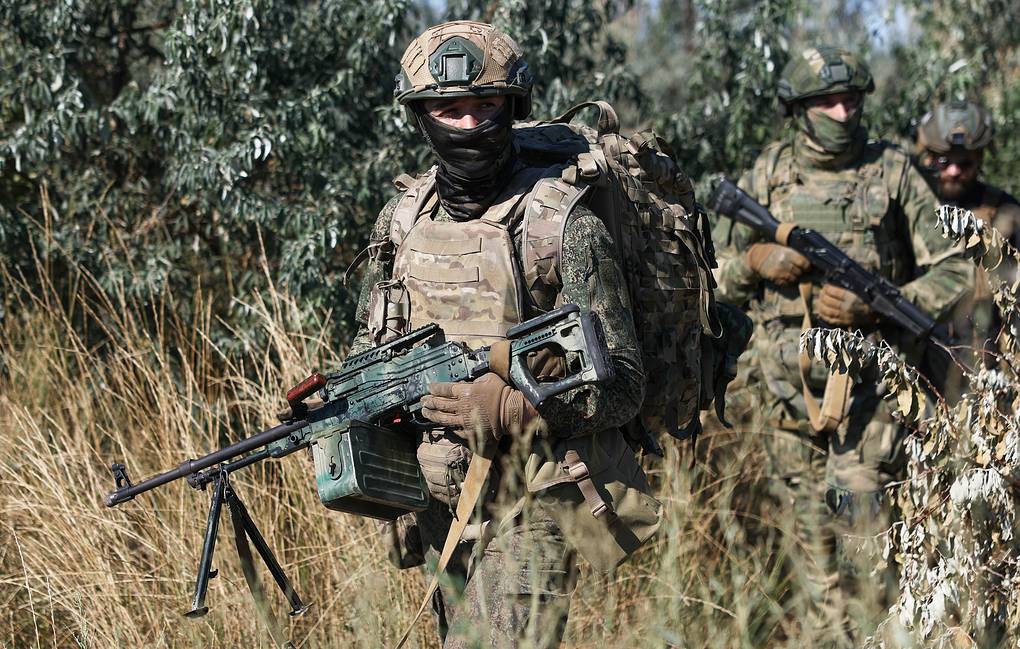
La guerra in Ucraina non ha soltanto riportato l’intelligence militare al centro delle operazioni russe. Ne ha progressivamente ampliato lo spazio d’azione. Dal febbraio 2022, mentre le Forze Armate russe combattono lungo il fronte ucraino, una parte meno visibile dello scontro si è estesa alle reti informatiche, alle infrastrutture logistiche, alle industrie della difesa e ai territori dei Paesi che sostengono Kyiv.
In questo sistema l’attuale Direzione principale dello Stato Maggiore delle Forze Armate della Federazione Russa (Glavnoe upravlenie General’nogo shtaba Vooruzhënnykh Sil Rossiyskoy Federatsii – Главное управление Генерального штаба Вооружённых Сил Российской Федерации), ancora comunemente indicata in Occidente con lo storico acronimo GRU (Glavnoe razvedyvatel’noe upravlenie – Главное разведывательное управление), ossia Direzione Principale per l’Intelligence occupa una posizione particolare. È un servizio di intelligence militare, ma dispone anche di capacità che possono collegare raccolta informativa, operazioni cyber, ricognizione clandestina, operazioni speciali e, in alcuni casi, sabotaggio.
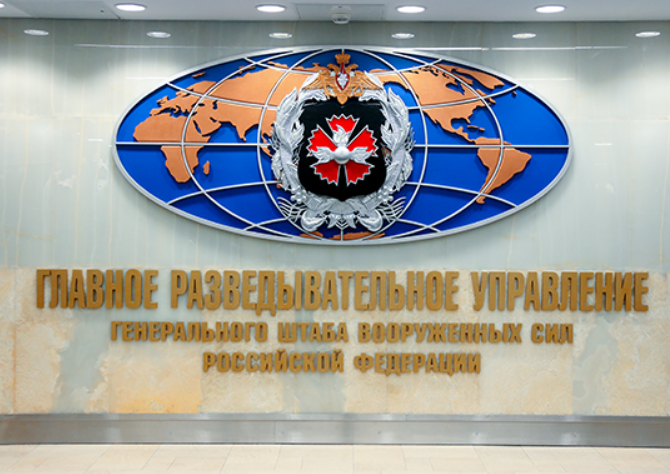
Ingresso della sede del GRU di Mosca (Fonte: https://greydynamics.com/)
L’Ucraina resta ovviamente al centro di questa attività svolte dalla Direzione, ma non ne rappresenta più il limite geografico. La capacità di Kyiv di continuare la guerra dipende infatti anche da una vasta retrovia esterna: industrie, depositi, porti, aeroporti, ferrovie, centri logistici, reti informatiche e strutture di addestramento distribuite soprattutto nei Paesi NATO. Pertanto per Mosca questa profondità occidentale rappresenta quindi un obiettivo di interesse informativo e, in determinate circostanze, operativo.
Il punto centrale è questo: il fronte militare resta in Ucraina, ma una parte crescente della competizione intelligence si sviluppa molto più a ovest.
Il GRU nella guerra contro l’Ucraina
L’intelligence militare russa opera sul dossier ucraino da ben prima dell’invasione su vasta scala. Nel 2014 la Crimea e il Donbas avevano già mostrato la capacità di Mosca di combinare intelligence, penetrazione delle strutture locali, guerra elettronica, forze speciali e strumenti convenzionali. La Crimea offriva però condizioni difficilmente ripetibili. La presenza militare russa era già consolidata, le strutture ucraine attraversavano una fase di forte debolezza e Mosca disponeva di una conoscenza molto approfondita dell’ambiente operativo.
Nel febbraio 2022 la situazione era profondamente diversa.
L’operazione contro Kyiv presupponeva non soltanto la capacità di superare le difese ucraine, ma anche un rapido deterioramento della capacità politica e militare dello Stato. La leadership rimase invece nella capitale, la catena di comando continuò a funzionare e la resistenza risultò nettamente superiore alle aspettative russe. Quindi, il fallimento iniziale non può essere attribuito al solo GRU. Alla preparazione dell’invasione parteciparono diverse componenti dell’apparato russo, incluso il Servizio federale di sicurezza della Federazione Russa – FSB (Federal’naya sluzhba bezopasnosti Rossiyskoy Federatsii – Федеральная служба безопасности Российской Федерации, ФСБ России), particolarmente coinvolto nella raccolta politica e nelle reti interne all’Ucraina.
Ciò che emerse nel 2022 fu piuttosto un problema più generale: disporre di informazioni non significa necessariamente interpretarle correttamente. Aspettative politiche, valutazioni ottimistiche e sottovalutazione della capacità di resistenza ucraina contribuirono a creare un quadro iniziale non corrispondente alla realtà operativa.
Il 2022 mostrò quindi i limiti dell’intelligence russa, ma soprattutto costrinse l’apparato a passare rapidamente da una guerra immaginata come breve a una guerra lunga e molto più complessa
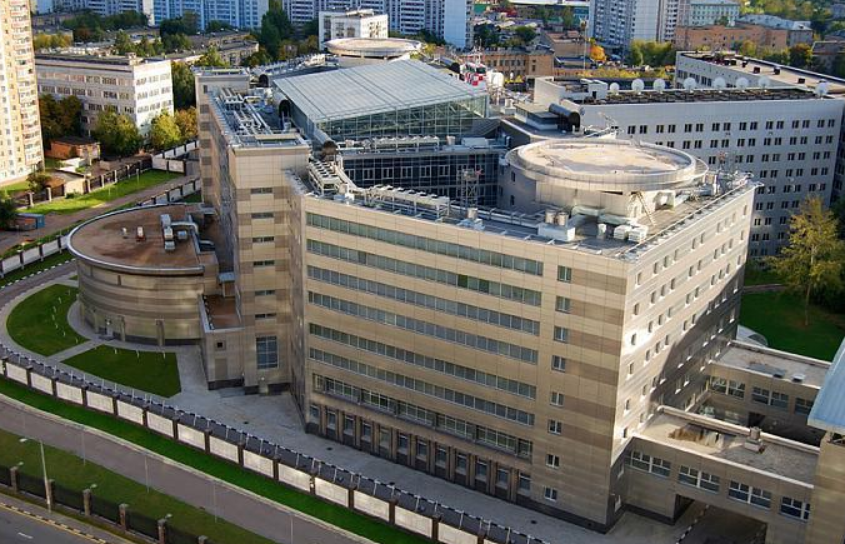
Panoramica della sede del GRU di Mosca (Fonte: https://wikimapia.org/)
Con la trasformazione del conflitto in una guerra di attrito cambiarono anche le necessità informative. Seguire le forze ucraine significa oggi individuare rotazioni, concentrazioni, posti comando, depositi, difese aeree, centri logistici e nuove capacità occidentali. Il targeting non è un’attività episodica ma un processo continuo, alimentato da immagini satellitari, sistemi aerei senza pilota, intercettazioni, fonti umane, emissioni elettromagnetiche e accessi informatici. Il valore quindi di queste informazioni dipende soprattutto dalla capacità di integrarle e di trasferirle rapidamente lungo la catena di comando fino al sistema d’arma disponibile.
È proprio qui che il cyber assume una funzione direttamente militare.
Penetrare una rete non significa necessariamente distruggerla. In molti casi è più utile mantenerne l’accesso, osservare il traffico, acquisire documenti, individuare utenti e comprendere procedure interne. Una rete logistica può rivelare quali materiali vengono trasferiti. Una casella di posta elettronica può mostrare fornitori, responsabili e calendari. Una telecamera IP può consentire di osservare un’area industriale, una strada o una stazione. Il dato raccolto digitalmente può quindi diventare parte dello stesso quadro informativo costruito attraverso sensori tradizionali e fonti umane.
Nella guerra attuale, il confine tra cyber espionage, ricognizione e supporto operativo è diventato molto più sottile.
Il GRU dispone da anni di strutture specializzate con compiti diversi. Tra le più note figurano la Unità 26165, associata ad APT28 (nome con cui varie società di sicurezza informatica e governi occidentali indicano un gruppo di cyber intelligence attribuito al GRU russo) e alle attività di intrusione e raccolta informativa; la Unità 74455, legata a Sandworm (nome utilizzato nel settore della sicurezza informatica per indicare un gruppo cyber attribuito al GRU russo) e a operazioni cyber in grado di produrre anche effetti distruttivi; e la Unità 29155, conosciuta soprattutto per le operazioni clandestine condotte all’estero e successivamente collegata anche ad attività nel dominio cyber. Si tratta sostanzialmente di unità già ampiamente studiate. Per comprendere il ruolo del GRU nella guerra in Ucraina, però, conta meno la sigla della singola struttura e molto di più il modo in cui capacità diverse possono essere impiegate contro lo stesso obiettivo.
Un accesso informatico può servire a raccogliere dati, un’altra struttura può intervenire sul sistema compromesso, mentre una rete clandestina può verificare fisicamente un obiettivo o preparare un’azione successiva. Il valore del GRU sta quindi soprattutto nella capacità di mettere in relazione intelligence, ricognizione e azione, trasformando informazioni provenienti da strumenti diversi in supporto concreto alle esigenze operative dello Stato Maggiore.
Più che una somma di unità specializzate, il GRU va quindi letto come parte di un sistema militare che cerca di trasformare informazioni differenti in vantaggio operativo.
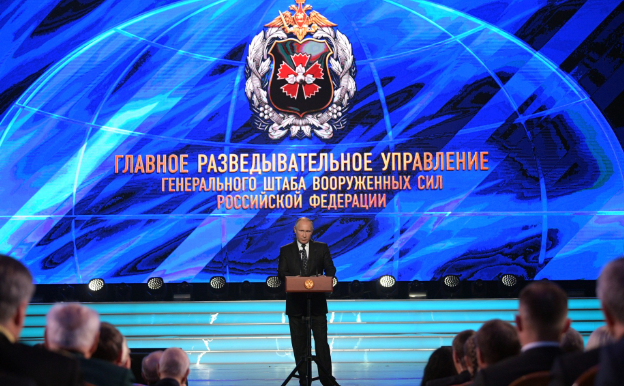
Il Presidente russo Putin alla celebrazione del 100° Anniversario del GRU (Fonte: https://wikimapia.org/)
Dal cyber alle reti clandestine
L’Ucraina era già stata, prima del 2022, uno dei principali terreni di impiego delle capacità cyber russe. Gli attacchi alla rete elettrica nel 2015 e nel 2016, il malware distruttivo NotPetya comparso nel 2017 e attribuito da governi occidentali al GRU russo, così come le successive campagne contro amministrazioni e infrastrutture avevano già mostrato la disponibilità di Mosca a utilizzare lo strumento digitale non soltanto per raccogliere informazioni, ma anche per produrre effetti concreti.
Alla vigilia dell’invasione questa pressione continuò con nuove campagne contro sistemi governativi ucraini. Non è però necessario ripercorrere nel dettaglio episodi ormai ampiamente conosciuti. Più importante è osservare come una guerra convenzionale ad alta intensità abbia progressivamente modificato il valore operativo del cyber. Distruggere un sistema può essere utile. Ma quando l’avversario è già sottoposto a bombardamenti, dispone di capacità di ripristino e ha migliorato la propria difesa informatica, un accesso silenzioso e prolungato può offrire un rendimento maggiore.
Le operazioni attribuite al GRU negli ultimi anni mostrano interesse non soltanto verso reti governative e infrastrutture militari, ma anche verso aziende tecnologiche, operatori logistici e sistemi di videosorveglianza. Particolarmente significativo è proprio l’interesse verso le telecamere IP. Una singola telecamera commerciale ha un valore limitato. Molti dispositivi compromessi lungo infrastrutture e nodi di trasporto possono invece contribuire alla costruzione di un quadro informativo distribuito, economico e difficile da eliminare completamente.
Queste attività non sostituiscono satelliti, SIGINT (Signals Intelligence) o HUMINT (Human Intelligence). Possono però integrare queste capacità all’interno di un più ampio sistema di ricognizione multisorgente ISR (Intelligence, Surveillance and Reconnaissance).
Il valore del cyber non risiede quindi soltanto nell’attacco informatico, ma sempre più nella possibilità di osservare e comprendere il sistema logistico dell’avversario.
Ed è proprio il sistema logistico occidentale ad avere assunto crescente importanza. Per l’intelligence militare russa non è sufficiente sapere cosa è già arrivato in Ucraina. È utile conoscere ciò che viene prodotto, dove viene immagazzinato, quali nodi utilizza, quali aziende lo movimentano e attraverso quali infrastrutture raggiungerà il Paese. L’interesse si sposta quindi così progressivamente verso ovest.
Conoscere un singolo convoglio può avere utilità tattica. Comprendere la rete che genera quel convoglio ha un valore molto più ampio. Questo significa individuare dipendenze, punti di concentrazione e vulnerabilità: una ferrovia particolarmente importante, un hub difficile da sostituire, un fornitore critico, un sistema informatico utilizzato da diversi operatori.
La raccolta non riguarda più soltanto ciò che l’Ucraina possiede, ma il sistema europeo che consente all’Ucraina di continuare a combattere.
Parallelamente, è apparso chiaro che Mosca ha dovuto adattare anche il proprio dispositivo clandestino in Europa. Le espulsioni di personale diplomatico russo successive all’invasione hanno ridotto le possibilità di operare attraverso coperture ufficiali. Per i servizi russi questo ha significato perdere personale esperto, contatti, infrastrutture e soprattutto la protezione garantita dall’immunità diplomatica.
Le operazioni non sono cessate. È cambiato il modello. È aumentato il ricorso a coperture non ufficiali, cittadini di Paesi terzi, intermediari e soggetti criminali ai quali possono essere affidati compiti circoscritti. Il reclutamento può avvenire online. L’esecutore può non incontrare mai il proprio controllore. La missione può essere suddivisa tra più persone: una effettua la ricognizione, un’altra procura il materiale, una terza compie l’azione. Questo riduce l’esposizione degli ufficiali russi e rende più difficile risalire immediatamente al livello superiore.
Ma il sistema ha anche un limite evidente. Un soggetto reclutato per una singola missione non possiede necessariamente l’addestramento così come le tecniche, procedure e modalità operative di un operatore professionale. Può lasciare tracce digitali, utilizzare male le comunicazioni, essere identificato dalle telecamere o commettere errori durante la ricognizione. Da qui deriva una caratteristica ricorrente delle attività russe più recenti: un volume relativamente elevato, ma una qualità molto disomogenea.
Il maggiore ricorso ai proxy non dimostra necessariamente un indebolimento del GRU: indica piuttosto la scelta di utilizzare strumenti diversi per missioni con livelli di rischio e importanza differenti.
L’Europa come retrovia della guerra
Il sostegno occidentale all’Ucraina ha trasformato parte dell’Europa centrale e orientale in una vasta profondità logistica del conflitto. Un sistema d’arma non passa direttamente dal Paese donatore al campo di battaglia. Deve essere prodotto o prelevato dai depositi, concentrato, trasferito verso est, spesso accompagnato da pezzi di ricambio, munizionamento, manutenzione e addestramento. Dietro ogni sistema esiste quindi una catena e quest’ultima va studiata e monitorata. La componente fisica comprende porti, aeroporti, strade, ferrovie, depositi, industrie e centri di manutenzione. Quella organizzativa comprende aziende, operatori logistici, personale civile e reti digitali.
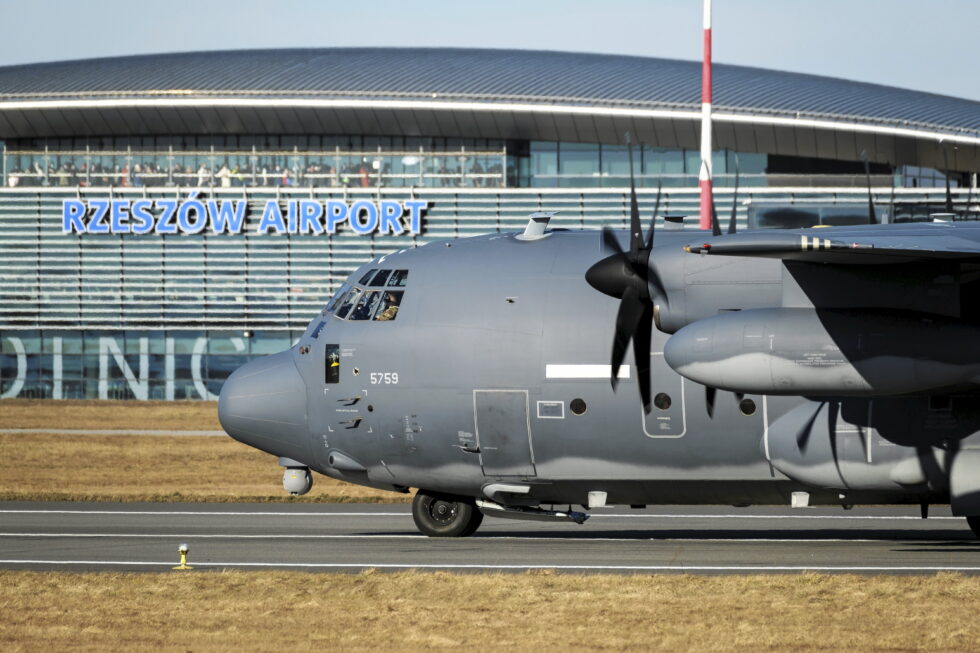
Per l’intelligence militare russa questa struttura rappresenta inevitabilmente un obiettivo di raccolta. La Polonia ad esempio occupa una posizione centrale. L’area di Rzeszów (nella foto sotto) è divenuta uno dei principali nodi del sostegno occidentale all’Ucraina e le autorità polacche hanno più volte segnalato attività di ricognizione e tentativi di sabotaggio collegati a infrastrutture e movimenti militari.
Episodi analoghi, con caratteristiche differenti, sono emersi anche in Germania, Repubblica Ceca, Paesi baltici, Italai e Regno Unito, verosimilmente associabili ad attività dell’intelligence russa. Non è necessario ricostruirli singolarmente. Molti sono già stati analizzati e, in diversi casi, le indagini giudiziarie sono ancora in corso. Ma il dato più significativo è la ricorrenza di alcune categorie di obiettivi: infrastrutture di trasporto, logistica, industria della difesa, strutture collegate al sostegno a Kyiv e, in altri casi, soggetti considerati ostili al Cremlino.
Il valore dei singoli episodi è quindi limitato; ciò che conta è la ripetizione di obiettivi e modalità operative in Paesi differenti.
La Unità 29155 resta particolarmente interessante in questo quadro. In passato era associata soprattutto a operazioni clandestine ad alta complessità condotte da personale russo direttamente riconducibile al servizio. Dopo il 2022 le attribuzioni europee hanno invece mostrato un quadro più articolato, nel quale accanto agli operatori professionali compaiono intermediari e reti meno sofisticate. Non significa necessariamente che un modello abbia sostituito l’altro.
È più probabile che Mosca abbia aggiunto un livello operativo meno costoso e più facilmente replicabile, utilizzabile per compiti che non giustificano l’esposizione di personale altamente addestrato. Questo vale soprattutto per alcune attività di sabotaggio. Distruggere completamente un deposito o interrompere una ferrovia per settimane richiede capacità elevate e comporta rischi significativi. Creare un incendio, effettuare una ricognizione o provocare un incidente può essere molto più semplice e produrre comunque un effetto.
L’avversario deve aumentare la sorveglianza, modificare le procedure, disperdere i materiali, rafforzare la protezione delle infrastrutture e impiegare più risorse di polizia e controspionaggio. Il danno materiale può essere ridotto, mentre il costo imposto al sistema può essere maggiore.
Il sabotaggio può quindi essere utile anche quando non interrompe realmente la logistica: costringe l’avversario a proteggere una rete molto più ampia.
Questo non significa naturalmente che ogni incidente avvenuto in Europa debba essere attribuito alla Russia. È necessario distinguere tra coinvolgimento accertato, attribuzioni governative, procedimenti giudiziari ancora aperti e semplici sospetti. L’aumento dell’attenzione verso la minaccia russa rende questa distinzione ancora più importante. La valutazione acquista consistenza soltanto quando modalità simili compaiono in più Paesi: ricognizioni di infrastrutture, reclutamento attraverso piattaforme online, uso di cittadini di Paesi terzi, incendi e catene di intermediari. Non necessariamente un’unica campagna controllata da Mosca in ogni dettaglio, quindi, ma un modello operativo che può essere replicato. L’elemento più importante non è stabilire che dietro ogni episodio vi sia il GRU, ma comprendere quando episodi differenti iniziano a formare un pattern coerente.
Un GRU adattato alla guerra lunga
A più di quattro anni dall’invasione su vasta scala, il GRU opera in un ambiente molto diverso da quello del febbraio 2022. Difatti, in Ucraina affronta un avversario che ha maturato anni di esperienza e beneficia di un ampio sostegno informativo occidentale. In Europa le coperture diplomatiche russe sono state ridotte e l’attenzione di polizie, magistrature e servizi di sicurezza è molto superiore rispetto al passato. L’adattamento è diventato quindi una necessità.
Nel cyber il GRU continua a disporre di strutture mature e capaci di operazioni complesse. Nel dominio clandestino utilizza invece una combinazione di strumenti che va dagli operatori professionali agli intermediari fino agli agenti occasionali. I primi rimangono indispensabili per missioni nelle quali sono necessari accesso prolungato, sicurezza e conoscenza approfondita dell’ambiente. I secondi permettono invece di aumentare il numero delle attività riducendo l’esposizione diretta.
Il vantaggio è poter moltiplicare facilmente le operazioni. Il limite è che, aumentando il numero di esecutori poco preparati, crescono anche errori, arresti e rischi di scoperta. Il modello russo sembra quindi privilegiare una combinazione tra qualità e quantità, utilizzando capacità sofisticate solo quando l’obiettivo lo richiede realmente.
Le evoluzioni future dipenderanno soprattutto dal tipo di obiettivi scelti. Un maggiore interesse verso industrie della difesa, infrastrutture di trasporto e nodi direttamente collegati all’Ucraina suggerirebbe un crescente collegamento tra attività clandestine e necessità dello sforzo bellico. Ancora più significativo sarebbe osservare una maggiore integrazione tra raccolta digitale e ricognizione fisica.
Quando una stessa infrastruttura viene penetrata a livello informatico e contemporaneamente osservata sul terreno, aumenta la possibilità che l’attività non sia più finalizzata soltanto alla raccolta, ma alla preparazione di una successiva opzione operativa. Rimane però una domanda fondamentale: quanto riesce il GRU a trasformare questa attività in risultati strategicamente significativi?
Finora non emergono indicazioni che le operazioni clandestine russe abbiano compromesso in maniera sostanziale il flusso complessivo degli aiuti occidentali verso l’Ucraina. Diversi complotti sono stati scoperti prima dell’esecuzione, numerosi proxy sono stati arrestati e molte azioni hanno prodotto danni limitati rispetto alle capacità logistiche complessive dell’Occidente. Questo non rende però irrilevante la campagna.
Proteggere ferrovie, aziende, depositi, aeroporti, porti e infrastrutture energetiche richiede personale e risorse. Ogni segnalazione deve essere verificata. Ogni rete scoperta deve essere ricostruita. Ogni collegamento internazionale richiede cooperazione tra servizi e autorità giudiziarie. Mosca può quindi produrre effetti anche attraverso operazioni che, sul piano materiale, falliscono.
Il risultato della campagna non si misura soltanto in ciò che viene distrutto, ma anche nelle risorse che l’Europa è costretta a destinare alla propria protezione.
La stessa dinamica produce però effetti anche contro il GRU. Ogni arresto e ogni indagine permettono ai servizi europei di comprendere metodi di reclutamento, intermediari, infrastrutture digitali e procedure utilizzate dalle reti russe. Un metodo replicato troppe volte finisce per diventare riconoscibile. La competizione tra intelligence e controintelligence funziona esattamente in questo modo: ogni operazione offre un vantaggio, ma contemporaneamente espone una parte delle proprie tecniche, procedure e modalità operative impiegate dal servizio o specificatamente da un agente.
Il GRU conserva tuttavia un elemento di forza importante. Può accettare livelli di rischio politico e operativo generalmente superiori a quelli sostenibili dai servizi occidentali ed opera per uno Stato che considera la guerra in Ucraina direttamente collegata alla propria sicurezza strategica. La vulnerabilità è speculare. Più operazioni vengono condotte, maggiore è la superficie esposta alla controintelligence. Più aumenta il ricorso ad agenti occasionali e criminali, minore diventa il controllo sulla fase esecutiva.
Il GRU contemporaneo non è quindi né un apparato onnipotente né un servizio ridimensionato dagli errori del 2022. È soprattutto un’organizzazione che ha imparato ad adattarsi alla durata della guerra.
Da quanto emerso nel recente periodo il GRU ha modificato le proprie modalità di reclutamento, ampliato il ricorso a intermediari, mantenuto capacità cyber avanzate e trovato nuovi strumenti per continuare a operare in un ambiente europeo diventato molto più ostile. Soprattutto, ha adattato la propria attività alla natura stessa del conflitto. L’Ucraina combatte con le proprie Forze Armate, ma la capacità di sostenere quella guerra dipende anche da una profondità logistica, industriale e informativa distribuita attraverso gran parte dell’Europa.
Per Mosca questa profondità non è neutrale. Attaccarla apertamente con missili o aviazione significherebbe entrare in una dimensione completamente diversa del confronto con la NATO. Osservarla, penetrarla, mapparne le vulnerabilità o sottoporla a pressioni attraverso strumenti clandestini permette invece di agire mantenendo un livello molto maggiore di ambiguità.
Cosa ne deduciamo? Il fronte resta in Ucraina, ma la competizione dell’intelligence militare russa, invece, si estende molto più a ovest di quanto si immagina.
Conclusioni
In estrema sintesi si po’ affermare con ragionevole certezza che il GRU ha di sicuro adattato progressivamente strumenti e modalità operative alla trasformazione della guerra in Ucraina. Alla raccolta informativa si sono affiancati cyber, ricognizione clandestina, targeting e impiego di intermediari, mentre la profondità del conflitto si è estesa verso la rete logistica, industriale e informativa europea che sostiene Kyiv. Le attività attribuite a Mosca non sembrano però finora aver inciso in modo sostanziale sul flusso complessivo degli aiuti occidentali, ma hanno comunque costretto i Paesi europei a rafforzare sicurezza, sorveglianza e controintelligence.
Il punto decisivo resta quindi la capacità del GRU di trasformare un’attività ampia e diversificata in effetti realmente significativi. Per la Russia, l’Europa rappresenta uno spazio nel quale esercitare pressione senza ricorrere apertamente alla forza militare. È in questa fascia intermedia tra confronto diretto e competizione sotto soglia che si misura oggi una parte importante dell’adattamento del GRU alla guerra lunga.
La vera misura dell’efficacia del GRU non sarà quindi quante operazioni riuscirà ad avviare, ma quanto riuscirà a trasformarle in effetti concreti sulla capacità dell’Ucraina e dei suoi sostenitori di continuare la guerra.
Foto senza didascalie: TASS e Notes from Poland

Isidoro SantarpiaVedi tutti gli articoli
Classe 1966, è un analista ed ex militare, esperto di OSINT, intelligence e geopolitica, con oltre quarant'anni di esperienza professionale nel settore. È specializzato nell’area dell’ex Unione Sovietica, dell’Asia centrale e del Medio Oriente. Ha prestato servizio come coadiutore presso la Rappresentanza militare dell’Ambasciata d’Italia in Uzbekistan e ha svolto incarichi di ispettore per il controllo degli armamenti nell’ambito del Trattato CFE e del Documento di Vienna, operatore di bordo per il Trattato Open Skies e osservatore internazionale in missioni OSCE e ONU. Ha partecipato a missioni operative nei Balcani, in Iraq, Afghanistan, Libano e sul fianco orientale della NATO. Svolge attività di docenza nell’ambito di master universitari presso la LUM School of Management, collabora con la Fondazione Machiavelli ed è redattore del progetto editoriale Intelligence World su LinkedIn. È autore e curatore di studi e dossier dedicati alle capacità militari della Federazione Russa, all’impiego dell’OSINT e della TECHINT, alla disinformazione e alla guerra cognitiva.