Telsy: le ultime dall’Italia, operazioni cybercrime internazionali, novità da Teheran e Pechino
Italia: violazione dei dati Revolut, rivendicazioni ransomware e phishing
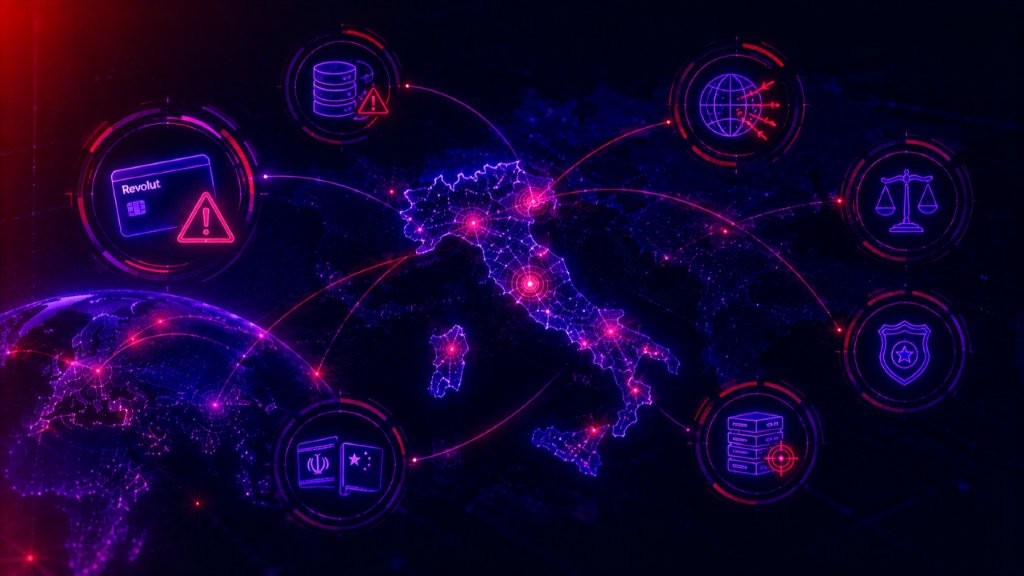
Nel settembre 2026 Revolut ha confermato di aver divulgato informazioni sensibili appartenenti a un numero limitato di clienti in risposta a richieste fraudolente che apparivano provenire da un’autorità governativa italiana. Le comunicazioni non sarebbero state semplicemente contraffatte, ma sarebbero state inviate utilizzando una casella e-mail istituzionale riconducibile alla Prefettura di Reggio Calabria, circostanza che avrebbe contribuito a farle ritenere autentiche.
Secondo quanto successivamente emerso, le richieste fraudolente sarebbero proseguite per diversi mesi e avrebbero portato alla divulgazione di dati di circa 680 clienti, prevalentemente residenti in Svizzera e Francia, comprendenti informazioni anagrafiche e di contatto, documenti d’identità, selfie utilizzati per la verifica dell’identità, IBAN, estratti conto e cronologie delle transazioni, incluse quelle in Bitcoin.
Revolut sostiene che i propri sistemi interni e i fondi dei clienti non siano stati compromessi. Sul caso hanno avviato accertamenti la Polizia Postale e la Procura di Reggio Calabria, con il coinvolgimento anche della Direzione nazionale antimafia e antiterrorismo, ma resta ancora da chiarire se la casella PEC istituzionale sia stata effettivamente compromessa, clonata o utilizzata attraverso altre modalità e se siano stati violati sistemi della Prefettura o del Ministero dell’Interno.
Parallelamente, un gruppo che si identifica come IAmNotAVillain (iamnotavillain) ha rivendicato l’operazione, sostenendo di aver ottenuto anche oltre 87.000 file, per circa 147 GB di dati riconducibili alle Forze dell’Ordine italiane, e ha pubblicamente richiesto a Revolut un riscatto di 3 milioni di dollari in Monero, minacciando la vendita delle informazioni.
Revolut ha però dichiarato di non aver ricevuto direttamente alcuna richiesta di riscatto, mentre l’effettivo coinvolgimento dei soggetti che hanno rivendicato l’attacco, la reale portata dei dati sottratti e le modalità tecniche utilizzate per accedere alla casella istituzionale restano al momento oggetto di verifica.
Restando in territorio italiano, si segnalano diverse vittime di attacchi ransomware. LockBit Team ha rivendicato sul proprio sito dei leak la compromissione del Comune di Robecco sul Naviglio (MI); The Gentlemen di ACA S.p.A. e Agenzia Vittoria Assicurazioni LODI STAZIONE; Qilin Team di Bravo Tankers S.p.A.; EMPERADOR di RDA Motors S.p.A.; e, infine, VEXY di STP Fashion Lab.
Per quanto riguarda le attività di phishing con target Italia, sono state rilevate campagne con le seguenti caratteristiche: e-mail e SMS a tema rimborso IRPEF abusano di grafiche e loghi dell’Agenzia delle Entrate e dell’Agenzia delle Entrate-Riscossione per sottrarre codice fiscale e dati bancari; e-mail che abusano dell’identità dell’Agenzia delle Entrate e dell’Agenzia delle Entrate-Riscossione, fingono l’erogazione di un presunto “Bonus Vacanze” per indirizzare le vittime su un portale che esfiltra fotografie della carta d’identità e della tessera sanitaria, buste paga degli ultimi tre mesi, un selfie, numero di telefono e indirizzo e-mail; un’e-mail con oggetto “Mantieni attivo il tuo Fascicolo Sanitario Elettronico” segnala la necessità di aggiornare i propri dati personali per scongiurare un presunto imminente blocco dell’app FSE e indirizza a una pagina malevola che sottrae le generalità della vittima.
Cybercrime: data breach, DDoS, operazioni giudiziarie e di polizia
TELUS, uno dei principali operatori di telecomunicazioni canadesi, ha notificato ad alcuni clienti un incidente di sicurezza che ha comportato accessi non autorizzati ai relativi account consumer e alle informazioni in essi contenute.
Secondo la comunicazione inviata dalla società agli interessati, individui non autorizzati hanno utilizzato credenziali compromesse per accedere agli account in un periodo compreso tra febbraio 2025 e giugno 2026. Si ritiene che l’incidente sia distinto dal data breach che ha interessato nel marzo 2026 la sussidiaria TELUS Digital, rivendicato da ShinyHunters, poiché le informazioni rese pubbliche non documentano collegamenti tra i due eventi. L
a Digital Agency del Giappone ha confermato un accesso non autorizzato al Government Solution Service (GSS), usato da amministrazioni e organizzazioni collegate. Un soggetto terzo ha sfruttato, prima della patch, una vulnerabilità già nota presente in un dispositivo VPN e ha avuto accesso a file con dati personali potenzialmente esfiltrati di circa 246.000 soggetti.
Non sono disponibili elementi pubblici sufficienti per attribuire l’operazione. Il ministro digitale Hisashi Matsumoto ha dichiarato che l’agenzia era a conoscenza della vulnerabilità, ma lo sfruttamento è avvenuto prima dell’applicazione della patch. Il 15 settembre 2026 MEO, operatore di telecomunicazioni portoghese, ha confermato che gli incidenti registrati tra il 14 e il 15 settembre sulla propria infrastruttura di rete internazionale sono stati causati da un attacco Distributed Denial of Service (DDoS). Secondo l’operatore, l’attività ha preso di mira in modo specifico infrastrutture MEO ed è stata caratterizzata da elevati volumi di traffico, che hanno determinato una temporanea degradazione della rete internazionale.
L’impatto si è tradotto in difficoltà, per una parte dei clienti, nell’accesso a siti e servizi supportati da traffico internazionale. Il 15 settembre 2026 il Servizio di sicurezza della polizia norvegese (PST) e il Servizio nazionale per le indagini criminali (Kripos) hanno avviato due distinte indagini nei confronti di Telenor ASA, gruppo norvegese attivo nel settore delle telecomunicazioni e della tecnologia, entrambe relative alle precedenti attività della società in Myanmar.
Le due autorità contestano a Telenor condotte differenti nell’ambito dei rispettivi procedimenti: l’indagine di Kripos riguarda una presunta complicità in crimini contro l’umanità nel periodo compreso tra il colpo di Stato militare del 1° febbraio 2021 e la vendita della controllata Telenor Myanmar Ltd. (TML), completata il 25 marzo 2022; l’indagine del PST riguarda invece una presunta violazione della normativa sulle sanzioni.
Il 15 settembre 2026 il Dipartimento di Giustizia degli Stati Uniti (DOJ) ha annunciato il sequestro di domini internet associati a NightmareStresser, uno dei servizi Distributed Denial of Service (DDoS)-for-hire più longevi al mondo. Il servizio, appartenente alla categoria dei cosiddetti “booter” o “stresser”, consentiva a clienti paganti di lanciare attacchi DDoS contro obiettivi negli Stati Uniti e nel resto del mondo. L’azione, condotta dall’FBI Anchorage Field Office in coordinamento con la Federal Policing Northwest Region della Royal Canadian Mounted Police (RCMP), si è svolta nell’ambito di Operation PowerOFF.
APT: le ultime da Teheran e Pechino
Il 15 settembre 2026, il National Cyber Security Centre (NCSC) britannico, l’FBI statunitense e l’Algemene Inlichtingen- en Veiligheidsdienst (AIVD) olandese hanno pubblicato un advisory congiunto relativo a CHOSEN BRICK, una famiglia malware impiegata almeno dal 2025 in operazioni contro dissidenti, attivisti e giornalisti ritenuti una minaccia dal regime iraniano.
Le attività sono state osservate in diversi Paesi, tra cui il Regno Unito, gli Stati Uniti e i Paesi Bassi, e sono attribuite dalle autorità ad avversari state-sponsored iraniani. La catena di attacco è avviata da attività di social engineering altamente personalizzate condotte su applicazioni come WhatsApp e Telegram. In un’analisi separata, update di un advisory FLASH del marzo 2026, l’FBI identifica il malware anche come HEAVYGRAM. Alcuni ricercatori attribuiscono la minaccia con moderata confidenza all’avversario Handala (Handala Hack), collegamento già indicato come probabile in relazione ad almeno una compromissione documentata nell’alert FLASH dell’FBI sopracitato.
Spostandoci in Cina, il gruppo state-sponsored GhostEmperor (FamousSparrow) ha preso di mira soprattutto organizzazioni governative dell’America Latina, nell’ambito di una campagna di cyberspionaggio che ha previsto l’uso di una nuova backdoor denominata SparroWocky. L’intensificazione delle attività nella regione è stata osservata almeno da luglio 2025, mentre SparroWocky compare da agosto 2025. Dalla metà del 2025 al 2026, circa il 90% dei target registrati nella telemetria analizzata era localizzato nell’area.
La backdoor è stata osservata contro entità governative in Argentina, Ecuador, Guatemala, Honduras, Panama, Perù, Porto Rico e Venezuela e sembra aver progressivamente sostituito SparrowDoor come backdoor principale del gruppo. L’attribuzione si basa sull’uso di SparrowDoor in alcuni dei primi attacchi per distribuire SparroWocky, sulla coerenza della vittimologia e su tentativi di colpire organizzazioni già prese di mira in precedenza. L’accesso iniziale alle reti compromesse è stato ottenuto sfruttando server Microsoft Exchange pubblicamente raggiungibili.

Weekly Threats Report è l’aggiornamento settimanale di Telsy con le principali novità sugli attacchi cyber e sui threat actor a livello globale, realizzato dal nostro team di Threat Intelligence & Response.
Il team è composto da analisti e ricercatori di sicurezza con competenze tecniche e investigative e un’esperienza riconosciuta in ambito internazionale.
Attraverso il monitoraggio costante di minacce cibernetiche ed eventi geopolitici, produce e fornisce alle organizzazioni informazioni utili per anticipare gli attacchi e comprenderne la portata, potendo contare su un partner affidabile in caso di incidente informatico.
Scopri di più sulla nostra soluzione di Cyber Threat Intelligence
Telsy Cyber Threat Intelligence TeamVedi tutti gli articoli
Il team "Cyber Threat Intelligence" di Telsy è formato da professionisti con oltre dieci anni di esperienza nel campo della sicurezza informatica. Al suo interno ci sono figure professionali con diverse capacità, acquisite in contesti come Red Team, Cyber Threat Intelligence, Incident Response, Malware Analysis, Threat Hunting. Il principale obiettivo del Team è la raccolta e l'analisi di informazioni al fine di caratterizzare possibili minacce cyber, in relazione a contesti operativi specifici. Tale attività consente di avere una knowledgebase degli avversari comprensiva delle loro Tecniche Tattiche e Procedure (TTP), dei loro principali target nonché l'impatto che potrebbero avere sul business dei clienti Telsy.