La sicurezza delle infrastrutture civili contro le minacce ibride
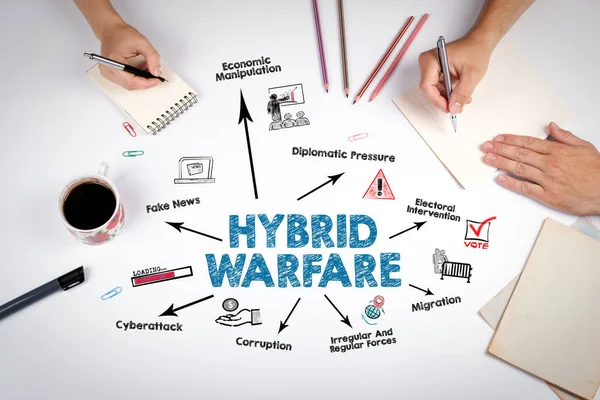
Dagli attacchi informatici sulle reti energetiche di supermercati e banche del sangue, alle minacce al traffico aereo: la protezione dei servizi e delle infrastrutture civili essenziali è ormai un’ emergenza di sicurezza internazionale. La ‘minaccia ibrida’ proviene non soltanto da attori statali, ma anche da organizzazioni criminali, gruppi hacker e altri soggetti non statali. Occorre perciò un’urgente iniziativa dell’Europa che coinvolga tutta la comunità internazionale, per promuovere un sistema globale e condiviso di prevenzione, verifica e responsabilità.
Le minacce ibride contro le popolazioni civili
«Minaccia ibrida» è un’espressione ormai entrata nel linguaggio comune, oltre che nelle analisi geopolitiche e militari. Il suo uso, tuttavia, genera ambiguità e attenua la consapevolezza della natura e della sua reale portata offensiva. Oggi la ‘guerra ibrida’ degli attacchi informatici si traduce in veri e propri atti di sabotaggio, molto vicini ad un’azione terroristica.
Colpire sistemi dai quali dipendono alimentazione, salute, energia e comunicazioni significa esporre direttamente la popolazione civile a condizioni di insicurezza e rischi per la propria incolumità che vanno ben oltre la dimensione del solo danno economico. Nella sostanza, si tratta di azioni che compromettono la sicurezza delle popolazioni e la stabilità delle istituzioni, anche al di fuori di una guerra formalmente dichiarata.
La stessa Risoluzione 1566 (2004) del Consiglio di sicurezza delle Nazioni Unite nel definire gli ‘atti terroristici’ richiama tra gli elementi costitutivi proprio l’intento di provocare terrore e insicurezza nella popolazione, e di intimidire o coartare la volontà di istituzioni statali e internazionali.
Nelle analisi internazionali sulla guerra ibrida ricorre il riferimento alla dottrina del generale russo Valerij Gerasimov del 2013, relativa all’impiego combinato di strumenti militari e non militari nei conflitti contemporanei.
Ma un precedente significativo era stato già rappresentato dagli attacchi informatici subiti dall’Estonia tra il 27 aprile e il 19 maggio 2007, uno dei primi casi di cyberattacchi su vasta scala contro uno Stato. Le offensive, prevalentemente di tipo DDoS (Distributed Denial of Service, ossia attacchi informatici con un elevato numero di richieste simultanee per sovraccaricare i sistemi), colpirono istituzioni governative, banche, mezzi di comunicazione e servizi digitali, rendendoli temporaneamente inaccessibili.
Gli attacchi si verificarono durante la crisi diplomatica tra Estonia e Russia, legata alla decisione del governo estone di trasferire dal centro della capitale al cimitero militare cittadino il monumento sovietico noto come il “Soldato di bronzo”, raffigurante un militare dell’Armata Rossa per ricordare i “Liberatori di Tallinn”. L’episodio spinse l’Estonia ad accusare Mosca avendo individuato responsabilità di ‘ambienti russofoni’, e a rafforzare la resilienza delle infrastrutture digitali e la cooperazione internazionale contribuendo alla nascita, nel 2008 a Tallinn, del NATO Cooperative Cyber Defence Centre of Excellence (CCDCOE), oggi punto di riferimento per la difesa cibernetica transatlantica.
L’ escalation che chiama alla responsabilità
In questo percorso di rafforzamento delle misure di contrasto agli attacchi informatici è opportuno fare riferimento alla operazione «Eastwood», condotta tra il 14 e il 17 luglio 2025 e coordinata da Europol ed Eurojust nell’ambito delle attività EMPACT (European Multidisciplinary Platform Against Criminal Threats) dell’Unione europea. L’operazione ha preso di mira la rete filorussa NoName057(16), responsabile di numerose offensive cibernetiche contro istituzioni e infrastrutture di diversi Paesi europei. All’operazione hanno partecipato autorità investigative di undici Paesi europei, con il coinvolgimento anche di altri partner internazionali, tra cui gli Stati Uniti, nonché società specializzate come ShadowServer e abuse.ch. che hanno messo a disposizione competenze e informazioni tecniche essenziali per l’azione coordinata delle autorità investigative. Le attività hanno portato a 9 arresti, 24 perquisizioni e alla neutralizzazione di oltre cento sistemi informatici utilizzati dalla rete. L’operazione costituisce un esempio concreto di come l’azione investigativa e giudiziaria può penetrare anche il difficile ambito del cybercrime, a condizione che la cooperazione transnazionale sia effettiva, tempestiva e adeguatamente coordinata.
Anche gli ultimi attacchi in Europa alle strutture di refrigeramento dei supermercati e banche del sangue, e le comunicazioni minatorie via mail circa la presenza di ordigni sugli aerei sono stati ricondotti ad hacker filorussi, e diversi analisti hanno ipotizzato un coinvolgimento diretto di Mosca che vorrebbe incidere sulle opinioni pubbliche europee affinché spingano i rispettivi governi a cedere sul sostegno all’Ucraina. Ma in questo contesto estremamente delicato e complesso – in cui non vanno escluse falsificazioni e situazioni controverse come il sabotaggio del Nord Stream – è doverosa la cautela nell’attribuzione di responsabilità in mancanza di prove certe, al di là delle dichiarazioni ufficiali della Federazione Russa che ovviamente ha negato ogni responsabilità.
La normativa dall’Europa all’Italia
Su questa situazione emergenziale è opportuna una riflessione – necessariamente di sintesi in questa sede – sul quadro normativo vigente. L’ Unione europea dispone di strumenti come le direttive NIS2 (Network and Information Security Directive 2) e CER (Critical Entities Resilience) per la sicurezza informatica e la resilienza delle entità critiche, mentre per gli operatori finanziari vige il Regolamento DORA (Digital Operational Resilience Act). Queste normative introducono obblighi di gestione del rischio, prevenzione degli incidenti, continuità operativa, verifica della resilienza e controllo dei fornitori tecnologici, prevedendo sistemi di vigilanza e cooperazione articolati tra autorità nazionali e organismi europei. Il sistema europeo si avvale, in particolare, di ENISA (Agenzia dell’Unione europea per la cybersicurezza), con funzioni di supporto tecnico, analisi delle minacce e promozione della cooperazione; del Gruppo di cooperazione NIS, per il coordinamento strategico tra gli Stati membri; della rete dei CSIRT, per la cooperazione operativa nella gestione degli incidenti; e di EU-CyCLONe, per il coordinamento delle crisi informatiche su vasta scala.
Nell’ambito della direttiva CER opera inoltre il Critical Entities Resilience Group, che assiste la Commissione europea e favorisce la cooperazione tra gli Stati sulla resilienza delle infrastrutture critiche. Per il settore finanziario, il regolamento DORA attribuisce alle tre autorità europee di vigilanza – EBA, ESMA ed EIOPA – specifici poteri di sorveglianza sui fornitori di servizi tecnologici designati come critici. A questi organismi si affianca Europol, attraverso il Centro europeo per la criminalità informatica (EC3), che fornisce supporto alle autorità investigative e giudiziarie nel contrasto al cybercrime transnazionale.
Il quadro europeo delinea dunque un sistema articolato in organismi con funzioni differenti, nel quale sono assicurati meccanismi di coordinamento strategico e operativo (come EU-CyCLONe), ma non esiste un’autorità europea sovraordinata con poteri generali di direzione sulle autorità nazionali e di intervento diretto su tutte le infrastrutture critiche degli Stati membri.
La Commissione europea esercita le competenze di indirizzo e controllo sull’applicazione del diritto dell’Unione, anche attraverso le procedure d’infrazione, ma non dispone di una struttura sovranazionale di vigilanza e intervento operativo paragonabile a un’autorità nazionale di cybersicurezza. La responsabilità primaria della prevenzione, della vigilanza e dell’intervento rimane affidata agli Stati membri, mentre gli organismi europei assicurano prevalentemente il raccordo strategico, tecnico e operativo (salvo specifiche eccezioni settoriali, come quelle previste da DORA per i sistemi finanziari).
L’Italia, in particolare, si è dotata di un sistema normativo e istituzionale articolato, imperniato a livello centrale su vari livelli cooperanti. L’indirizzo politico-strategico compete alla Presidenza del Consiglio che si avvale del Comitato interministeriale per la cybersicurezza (CIC). Completano il supporto al Presidente del Consiglio, su un piano più generale di sicurezza e difesa nazionale, il Consiglio supremo di difesa, organo di rilevanza costituzionale presieduto dal Presidente della Repubblica, e il Consiglio nazionale per l’ordine e la sicurezza pubblica, organo consultivo del Ministro dell’interno. Il coordinamento della sicurezza nazionale è affidato al Comitato interministeriale per la sicurezza della Repubblica (CISR), disciplinato dalla legge 3 agosto 2007, n. 124, nell’ambito del Sistema di informazione per la sicurezza della Repubblica. Per la più specifica attuazione tecnico-amministrativa e il coordinamento operativo, il decreto-legge 14 giugno 2021, n. 82, convertito nella legge 109/2021, ha istituito l’Agenzia per la cybersicurezza nazionale (ACN) cui spettano le funzioni di “autorità nazionale competente NIS”, e “punto di contatto unico” per la cooperazione europea.
Il decreto legislativo 4 settembre 2024, n. 138 ( testo integrale su Normattiva), che recepisce la direttiva NIS2, attribuisce all’ACN i principali poteri di attuazione, monitoraggio, vigilanza, ispezione e intervento correttivo, nonché quelli sanzionatori, attuati da una struttura organizzativa articolata in diverse aree di responsabilità dirigenziali, fra cui figurano: Regolazione, Certificazione e vigilanza, Operazioni e gestione delle crisi cyber; Programmi industriali, tecnologici e di ricerca; Risorse umane, strumentali e amministrazione generale; Strategie e cooperazione. Accanto all’ACN operano le componenti dei vari Ministeri individuati quali Autorità di settore NIS, che la supportano nell’attuazione della normativa e nel coordinamento dei rispettivi comparti, apportando le competenze specialistiche necessarie alla protezione dei diversi settori strategici.
La normativa distingue inoltre tra soggetti «essenziali», operanti in settori di rilevanza strategica quali energia, trasporti, sanità, acqua e infrastrutture digitali, e soggetti «importanti», comparti altrettanto rilevanti per la continuità dei servizi economici e collettivi, come i servizi postali, la gestione dei rifiuti e determinate attività manifatturiere. Entrambe le categorie sono sottoposte a obblighi di sicurezza e notifica degli incidenti, ma con differenti livelli di intensità della vigilanza e del regime sanzionatorio.
L’ACN dispone di poteri ispettivi e correttivi e può applicare sanzioni fino a 10 milioni di euro o al 2% del fatturato mondiale per i soggetti essenziali, e fino a 7 milioni di euro o all’1,4% per quelli importanti, oltre a misure interdittive nei confronti dei responsabili. La normativa impone inoltre la designazione di un «punto di contatto», con funzioni organizzative degli adempimenti previsti dal decreto NIS e dalle direttive dell’ACN, e di un «referente CSIRT» (Computer Security Incident Response Team), con funzioni operative nell’interloquire con l’ANC e di effettuare le notifiche degli incidenti informatici.
Su queste figure, che nei casi consentiti possono anche coincidere, occorrerebbe tuttavia una riflessione, affinché obblighi tanto rilevanti non siano affidati a funzioni di mero raccordo amministrativo o di comunicazione con l’autorità. Un primo riferimento è già contenuto nell’art. 8 della legge 28 giugno 2024, n. 90, che per le amministrazioni e altri soggetti espressamente individuati prevede una struttura dedicata con la designazione di un “referente per la cybersicurezza” dotato di specifiche competenze professionali.
Sarebbe opportuno sviluppare questa impostazione secondo criteri di proporzionalità e in relazione alla dimensione e alla criticità delle infrastrutture, introducendo l’obbligo di designare un CISO (Chief Information Security Officer), ossia una figura di alto livello dirigenziale, stabile e univoca, di responsabile della sicurezza delle informazioni e dei sistemi informatici.
Una prospettiva oltre le contrapposizioni geopolitiche
Nelle linee generali appare evidente la complessità di questo quadro, in cui è inevitabile cogliere la frammentazione dei perimetri di protezione, delle responsabilità nei poteri di vigilanza, anche nei profili di indagine penale e di sicurezza nazionale.
Le difficoltà sono comunque superabili in un sistema di stretto coordinamento, purché il decisore politico, ovvero il l’Autorità di Governo, possa assumere i necessari atti di indirizzo con il sostegno trasversale anche del Parlamento e della Magistratura, secondo i principi di leale cooperazione e nel rispetto delle rispettive prerogative. In questa prospettiva appare dunque prioritario che seguano oggi concrete contromisure sul piano del rafforzamento delle normative interne da attuarsi con una più vincolante responsabilità, sia a livello centrale che periferico, di tutte le piattaforme pubbliche e private interessate.
Occorre superare la policy di un partenariato finora ‘persuasivo’ pubblico-privato prevedendo misure più incisive: in qualunque ambito non possono più tollerarsi disattenzioni, disfunzioni organizzative e incompetenze nella sicurezza informatica e materiale.
I recenti episodi registrati in Europa evidenziano il livello di vulnerabilità cui purtroppo si è giunti: gli Stati hanno dimostrato di non avere il completo controllo di fornitori di tecnologie, né questi hanno a loro volta adeguati sistemi di controllo e monitoraggio dei propri servizi, per cui traffici di persone e mezzi, e intere catene di approvvigionamento diventano facili obiettivi per chi persegue la destabilizzazione.
Rimane in ogni caso la vulnerabilità di fondo nella previsione degli attacchi e nell’attribuzione tecnica delle responsabilità. Ne consegue che un sistema nazionale debba essere orientato prioritariamente sulla prevenzione dei rischi, ma occorre anche un quadro avanzato di misure di cooperazione che vada oltre l’ambito europeo. Qualunque autorità o normativa nazionale o europea da sola non è più sufficiente a garantire la sicurezza di infrastrutture inserite in catene tecnologiche e di approvvigionamento globali. Da qui la necessità di superare le frammentazione di ordinamenti diversi, cominciando a delineare un quadro internazionale unitario extra-europeo, capace di affiancare agli obblighi nazionali procedure globali di prevenzione, allerta, verifica degli incidenti e cooperazione investigativa.
Di fronte a questa area di indeterminatezza e di grave escalation della minaccia – che non è più potenziale, ma è diventata esplicita volontà di arrecare danni alla sicurezza energetica, alimentare, sanitaria e dei trasporti – è necessario che l’Europa, vittima principale di questi attacchi, non si fermi dunque nella elaborazione di una normativa già ampiamente avanzata: occorre porre in essere una piattaforma di cooperazione internazionale allargata perché le contromisure sino condivise di fronte alla situazione di rischio globale che si è determinata. La linea dovrebbe essere quella di promuovere una chiara richiesta di tracciabilità e trasparenza alle grandi imprese digitali, e soprattutto la cooperazione preventiva e investigativa di attori statali e privati contro tali attacchi, coinvolgendo da subito il G7, il G20 e tutta la comunità internazionale rappresentata alle Nazioni Unite.
Beninteso, i primi interlocutori con cui l’Europa deve confrontarsi non possono che essere le grandi potenze come Usa, Cina e la stessa Federazione Russa, affinché ciascuno dimostri concretamente la volontà di procedere ad una immediata de-escalation della guerra ibrida e di perseguire chiunque sia responsabile, complice o ispiratore di tali attacchi. Il diritto internazionale, peraltro, già offre importanti principi di riferimento. La Carta dell’ ONU vieta la minaccia e l’uso della forza; il diritto internazionale umanitario protegge la popolazione e i beni civili nei conflitti armati. Il rapporto Onu A/76/135 del Gruppo di esperti governativi delle Nazioni Unite del 2021 ha ribadito l’applicabilità del diritto internazionale alle attività informatiche degli Stati. Si tratta dunque ora di concretizzare questi principi in altri fatti concludenti per una visione globale dell’azione di contrasto alle minacce ibride.
Una Conferenza internazionale per un sistema condiviso di protezione
Per questo un’iniziativa necessaria e concreta non può essere che una Conferenza internazionale sulla sicurezza delle infrastrutture civili contro le minacce ibride, sotto l’egida delle Nazioni Unite. Questa dovrebbe superare iniziative frammentate e non limitarsi a una nuova dichiarazione di intenti, ma dovrebbe prevedere subito un Protocollo internazionale di best practices con tre obiettivi concreti.
Il primo dovrebbe essere un sistema permanente di allerta e coordinamento, collegato alle autorità nazionali di sicurezza e cybersicurezza, per comunicare tempestivamente gli incidenti, condividere informazioni sulle minacce e attivare assistenza tecnica transnazionale. Peraltro si tratterebbe di estendere ed implementare previsioni già in buona parte definite delle normative ISO/IEC 27001 per la gestione della sicurezza delle informazioni e dal NIST Cybersecurity Framework.
Il secondo obiettivo dovrebbe prevedere procedure di cooperazione investigativa, raccolta e conservazione delle prove digitali e verifica degli incidenti. A tal fine, sarebbe opportuno valorizzare la normativa e le strutture già esistenti, in particolare la Convenzione di Budapest del Consiglio d’Europa e il suo Secondo Protocollo aggiuntivo, Europol (EC3), Eurojust, ENISA (European Union Agency for Cybersecurity ), e INTERPOL, attraverso la sua Cybercrime Directorate e le strutture specializzate in digital forensics. La proposta non dovrebbe quindi istituire un’ulteriore agenzia internazionale, ma promuovere un meccanismo stabile di coordinamento tra tali organismi e le autorità investigative e tecniche nazionali, favorendo lo scambio di informazioni e l’adozione di metodologie comuni di analisi e verifica. L’obiettivo è consentire, sulla base di prove tecniche verificabili e nel rispetto delle garanzie giuridiche, l’identificazione dei responsabili materiali, dei mandanti e, soprattutto, l’accertamento di eventuali responsabilità degli Stati.
Il terzo obiettivo dovrebbe riguardare standard minimi obbligatori di sicurezza e resilienza per tutte le infrastrutture energetiche e idriche, ospedali, aeroporti, telecomunicazioni, servizi finanziari e sistemi di distribuzione alimentare, pubblici e privati. Anche in questo caso si tratterebbe di implementare normative europee e internazionali già esistenti tra cui le raccomandazioni dell’ ONU Sendai Framework for Disaster Risk Reduction 2015-2030 e dell’ITU (International Telecommunication Union), l’ organismo delle Nazioni Unite che sviluppa standard tecnici internazionali per la sicurezza delle telecomunicazioni e delle reti digitali. Nuovi obblighi dovrebbero perciò prevedere continuità operativa ma soprattutto controlli indipendenti.
La cornice giuridica di tutto questo dovrebbe poi approdare ad uno strumento classico del diritto internazionale: una Convenzione sulla sicurezza delle infrastrutture civili volta a sancire l’impegno condiviso degli Stati a non ricorrere alle vulnerabilità dei sistemi e dei servizi essenziali per esercitare forme di coercizione o pressione politica sulle popolazioni e sugli Stati. È in tale contesto l’ attenzione andrebbe riservata anche ai sistemi di allerta, comando e comunicazione nucleare: una loro compromissione non deve lasciare spazi a errori di valutazione e rischi di escalation dalle conseguenze incontrollabili.
Conclusioni: cooperazione strategica contro le minacce ibride
Sullo sfondo di questo progetto rimane in ogni caso una condizione politica essenziale: il coinvolgimento della Federazione Russa. E questo coinvolgimento va sollecitato proprio in questo momento in cui si annunciano disponibilità alla ripresa di negoziati sull’Ucraina. Mosca deve essere invitata in ogni caso alla Conferenza sulle minacce ibride alla pari di Stati Uniti, Cina, Regno Unito e Francia, nazioni che hanno maggiori responsabilità in quanto potenze nucleari e membri permanenti del Consiglio di Sicurezza. Si tratta di promuovere l’adesione di tutti gli Stati a regole comuni, verificabili e reciprocamente applicabili.
Solo sulla base di queste premesse le contestazioni alla Russia, così come quelle rivolte ad altri governi, potranno essere esaminate attraverso procedure indipendenti, fondate su prove verificabili e sui principi di leale cooperazione, che occorre riaffermare per contrastare una pericolosa deriva del disordine internazionale su cui tutti hanno da perdere, anche le grandi potenze.
Vi è infatti un ulteriore rischio che tutti gli Stati devono considerare: la possibile evoluzione della guerra cibernetica verso forme di minaccia sempre meno riconducibili al controllo diretto dei governi e sempre di più gestite da attori non statali. Reti criminali, gruppi estremisti e soggetti isolati, anche mossi da fanatismi ideologici, possono infatti acquisire capacità di attacco tali da compromettere servizi essenziali e interessi strategici di intere nazioni. Per questa ragione la cooperazione internazionale diventa un interesse comune, che dovrebbe indurre anche la Federazione Russa a convergere su questo progetto volto a contrastare la minaccia ibrida sul piano globale.
L’Europa dovrebbe dunque avviare il processo davanti all’Assemblea generale delle Nazioni Unite affinché si convochi la Conferenza internazionale e si istituisca un gruppo preparatorio intergovernativo. Lo stesso Consiglio di Sicurezza dell’Onu va chiamato ad un confronto diretto sulle ambiguità e sulle responsabilità dei propri membri, nell’ambito delle competenze attribuitegli dalla Carta, posto che le operazioni contro infrastrutture essenziali hanno assunto il carattere concreto di minacce alla pace e alla sicurezza internazionali.
Le infrastrutture civili non possono diventare il terreno sul quale trasferire le rivalità geopolitiche, esponendo milioni di persone a conseguenze che non hanno scelto e non possono controllare. Se c’è ancora spazio in Europa per leader responsabili e per una diplomazia assertiva e credibile, la Conferenza internazionale è dunque il passo necessario per stabilire che la protezione delle popolazioni deve essere una responsabilità oggi prioritaria nel condividere obblighi, controlli e cooperazione, prima che l’escalation delle guerre e delle minacce ibride si avvii verso esiti non più controllabili.
Foto:DepositPhotos.com
Riferimenti essenziali:
- Valerij Gerasimov, The Value of Science Is in the Foresight, Military-Industrial Courier, 27 febbraio 2013; traduzione inglese in Military Review, gennaio-febbraio 2016. Gerasimov – Military Review, 2016 https://www.armyupress.army.mil/Journals…
- Mark Galeotti, I’m Sorry for Creating the ‘Gerasimov Doctrine’, Foreign Policy, 5 marzo 2018. Galeotti – Foreign Policy, 2018
- NATO, Countering Hybrid Threats, aggiornamento 29 gennaio 2026. NATO – Countering Hybrid Threats
- Ministero della Difesa italiano, Il contrasto alla guerra ibrida: una strategia attiva, novembre 2025. Ministero della Difesa – Non-paper, 2025 (PDF)
- Consiglio di sicurezza ONU, risoluzione 1566 (2004); Carta delle Nazioni Unite, artt. 2 e 24. ONU – Risoluzione 1566 Carta ONU
- Gruppo di esperti governativi ONU, rapporto A/76/135, 2021ONU – Rapporto A/76/135 (PDF)
- Europol-Eurojust, operazione Eastwood contro NoName057(16), 16 luglio 2025 Europol – Operazione Eastwood
- Dichiarazione congiunta sugli incidenti informatici nei sistemi di refrigerazione in tutta l’UE | ENISA
- Unione europea, direttive 2022/2555 (NIS2) e 2022/2557 (CER). Direttiva – 2022/2555 – EN – EUR-Lex Direttiva – 2022/2557 – EN – CER – EUR-Lexe CER
- Lgs. 138/2024 – recepimento NIS2, Normattiva .
- L. 82/2021 – istituzione ACN e architettura nazionale di cybersicurezza .
- P.C.M. 223/2021 – organizzazione ACN .
- 4 D.L. 82/2021 – Comitato interministeriale per la cybersicurezza .
- Legge 124/2007 – Sistema di informazione per la sicurezza della Repubblica .
- Presidenza della Repubblica – Consiglio supremo di difesa .
- Legge 90/2024 –Normattiva .
Maurizio Delli SantiVedi tutti gli articoli
Membro della International Law Association, dell'Associazione Italiana Giuristi Europei, dell'Associazione Italiana di Sociologia e della Société Internationale de Droit Militaire et Droit de la Guerre - Bruxelles. E' stato componente di delegazioni governative in conferenze diplomatiche ed ha svolto seminari e incarichi di docenza a contratto in Diritto Internazionale Penale/Diritto Internazionale dei Conflitti Armati e Controterrorismo. È autore di varie pubblicazioni, tra cui: "La guerra in Ucraina e le sfide per il nuovo ordine internazionale. Rappresentazioni tra diritto internazionale e geopolitica", Aracne, 2022, e "L'ISIS e la minaccia del nuovo terrorismo. Tra rappresentazioni, questioni giuridiche e nuovi scenari geopolitici", Aracne, 2015. Giornalista pubblicista, collabora con Analisi Difesa, Geopolitica.info, Notizie Geopolitiche, i quotidiani Avvenire e Domani, ed altre testate italiane ed europee.